Die neue Funktion Shadow AI Discovery, erweiterte Funktionen des Aurora Security Assistant und zusätzliche Integrationen unterstützen Unternehmen dabei, die KI-Nutzung zu steuern, Sicherheitsuntersuchungen zu beschleunigen und die Sicherheitslage zu verbessern.
Arctic Wolf, ein Anbieter KI-gestützter Cybersicherheits-Lösungen, hat auf dem Security Operations Summit 2026 neue Funktionen der Aurora Superintelligence Platform angekündigt. Diese unterstützen Unternehmen dabei, mehr Transparenz über die KI-Nutzung zu gewinnen, schneller auf sicherheitsrelevante Erkenntnisse zuzugreifen und den Schutz ihrer zunehmend umfangreicheren Angriffsflächen zu erweitern. Mit dem zunehmenden Einsatz von KI in Unternehmen wächst auch eine zentrale Herausforderung: Was nicht sichtbar ist, lässt sich nicht schützen.
Mitarbeiter nutzen immer häufiger KI-gestützte Tools, während Sicherheitsteams zunehmend komplexe IT-Umgebungen verwalten müssen und wichtige Sicherheitsinformationen über verschiedene Plattformen und Anwendungen verteilt sind. Ohne ausreichende Transparenz können Unternehmen Risiken durch die KI-Nutzung nicht wirksam steuern. Sicherheitsteams fällt es dadurch schwer, Risiken zu priorisieren und entsprechende Maßnahmen zu ergreifen. Laut einem Bericht der Cloud Security Alliance haben 98 Prozent der Unternehmen bereits eine nicht genehmigte KI-Nutzung festgestellt.
Identifizierung und Inventarisierung von KI-Tools
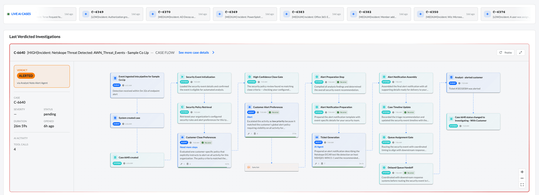
SwarmView bietet einen Einblick in die Entscheidungsfindung der Experten bei Sicherheitsereignissen.
(Bild: Arctic Wolf)
Um Kunden bei der Bewältigung dieser Herausforderungen zu unterstützen, stellt Arctic Wolf Shadow AI Discovery vor. Die neue Funktion wurde entwickelt, um sowohl autorisierte als auch unbekannte KI-Tools innerhalb eines Unternehmens zu identifizieren und zu inventarisieren. Darüber hinaus erweitert Arctic Wolf die Funktionen des Aurora Security Assistant und ergänzt zusätzliche Technologie-Integrationen, die mehr Daten, Bedrohungsinformationen und Transparenz in die Aurora Superintelligence Platform einbringen.
Nick Schneider ist President und Chief Executive Officer bei Arctic Wolf.
(Bild: Arctic Wolf)
Nick Schneider, President und Chief Executive Officer bei Arctic Wolf, erklärt: „Sicherheitsteams stehen unter Druck, immer schneller handeln zu müssen und gleichzeitig mehr Daten, mehr Bedrohungen und mehr KI-Risiken als je zuvor zu bewältigen. Transparenz ist die Grundlage für Sicherheit im KI-Zeitalter. Die jetzt vorgestellten Erweiterungen der Aurora Superintelligence Platform helfen unseren Kunden zu verstehen, wie KI in ihrer IT-Umgebung eingesetzt wird. So können sie wirksamere Steuerungsprozesse etablieren und auf Grundlage aktueller Erkenntnisse in Echtzeit handeln.“
Die Erweiterungen der Aurora Superintelligence Platform helfen unseren Kunden zu verstehen, wie KI in ihrer IT-Umgebung eingesetzt wird.
Nick Schneider, Arctic Wolf
Transparenz über KI-Nutzung in der gesamten IT-Umgebung
Die Einführung von KI schreitet in vielen Unternehmen schneller voran, als diese die eingesetzten Lösungen erfassen, verwalten oder hinsichtlich ihrer Risiken bewerten können. Laut der „2026 AI Survey“ von SANS beklagen 63 Prozent der befragten Fachkräfte mangelnde Transparenz darüber, wo KI-Modelle eingesetzt werden und welche Informationen sie möglicherweise offenlegen.
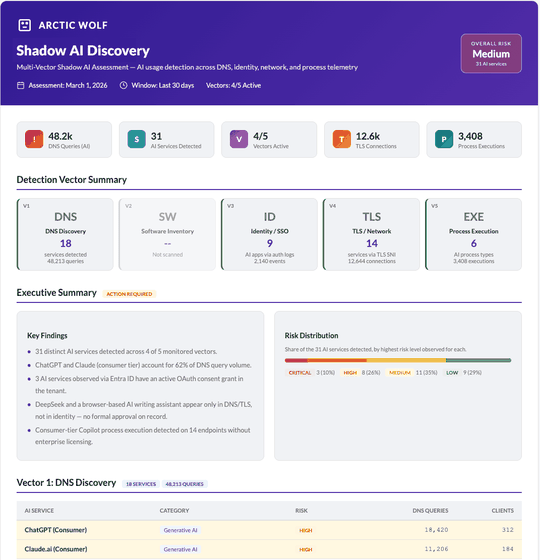
Shadow AI Discovery macht die Nutzung von KI sichtbar und weist auf Bereiche hin, die möglicherweise genauer überprüft werden sollten.
(Bild: Arctic Wolf)
Shadow AI Discovery wird in Kürze für Kunden von Aurora Managed Detection and Response (MDR) verfügbar sein. Die Funktion wurde entwickelt, um anhand von Telemetriedaten aus Netzwerken, Identitätssystemen und Endpunkten die eingesetzten KI-Tools zu identifizieren und ein Verzeichnis der KI-Aktivitäten zu erstellen. Dadurch können Unternehmen die KI-Nutzung als autorisiert oder nicht autorisiert klassifizieren und potenzielle Risiken einer Datenoffenlegung erkennen, ohne zusätzliche Lösungen implementieren zu müssen.
Mit einem zentralen Verzeichnis der KI-Nutzung können Unternehmen nicht autorisierte Tools leichter identifizieren, Entwicklungen bei der KI-Nutzung erfassen und die Wirksamkeit ihrer Governance-Richtlinien im Zeitverlauf bewerten. Werden Lücken festgestellt, können Unternehmen über Aurora Security Awareness and Training gezielte Schulungen zum Umgang mit KI zuweisen. So lernen Mitarbeitende bewährte Vorgehensweisen für den KI-Einsatz kennen, wodurch sich Risiken durch menschliches Fehlverhalten reduzieren lassen.
Funktionale Erweiterung des Aurora Security Assistant
Arctic Wolf erweitert zudem den Aurora Security Assistant, die natürlichsprachliche Schnittstelle zur Aurora Superintelligence Platform, um neue Funktionen, die einen umfassenderen Zugriff auf Erkenntnisse aus dem gesamten Arctic-Wolf-Portfolio ermöglichen. Kunden können nun Informationen aus Aurora Exposure Management, Aurora Threat Intelligence und ihrer eigenen Security Journey abrufen. Dadurch lassen sich Sicherheitsprobleme schneller untersuchen und anhand des jeweiligen Kontexts priorisieren – ganz einfach über einen Dialog in natürlicher Sprache.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Mit den neuen Funktionen können Kunden Fragen zu offenen Ergebnissen aus Security Posture In-Depth Reviews (SPiDR) und zu Maßnahmen innerhalb ihrer Security Journey stellen. Dazu gehören beispielsweise Fragen, welche Vorgänge besondere Aufmerksamkeit erfordern, bei welchen Überprüfungen eine Rückmeldung aussteht und welche Schritte als Nächstes erforderlich sind. Darüber hinaus können sie sich schnell einen Überblick über ihre aktuelle Risikolage verschaffen, indem sie kritische Schwachstellen, besonders verwundbare Systeme und Endpunkte identifizieren, bei denen kürzlich durchgeführte Schwachstellenscans fehlgeschlagen sind.
Auf Grundlage des Security Operations Graphs der Aurora Superintelligence Platform unterstützt der Aurora Security Assistant Kunden dabei, von der reinen Informationssuche zur Umsetzung konkreter Maßnahmen überzugehen. Innerhalb weniger Sekunden erhalten sie im Self-Service Zugriff auf sicherheitsrelevante Erkenntnisse, Empfehlungen und operative Kontextinformationen.
Arctic Wolf erweitert die Aurora Superintelligence Platform zudem um mehrere neue Technologie-Integrationen, die durch die Open Data Pipeline der Plattform ermöglicht werden. Diese wandelt Rohtelemetriedaten aus der gesamten Angriffsfläche eines Kunden in hochwertige Sicherheitssignale um. Die Integrationen erweitern die Telemetrie-Datenbasis des Aurora Agentic SOC und ermöglichen zusätzliche Funktionen zur Erkennung von Bedrohungen und zur aktiven Reaktion innerhalb bestehender Kundenumgebungen. Unternehmen können so den Nutzen ihrer bereits eingesetzten Technologien steigern, ohne diese ersetzen zu müssen. Die neuen Integrationen sind:
Web Application Firewalls (WAFs): Neue Integrationen mit Cloudflare und Imperva ermöglichen die Erkennung von Bedrohungen und die aktive Reaktion auf Angriffe gegen Webanwendungen und -dienste. Dadurch können Kunden schneller auf bösartige Aktivitäten reagieren.
Backup und Wiederherstellung: Eine neue Integration mit Veeam bindet Informationen zu Datensicherung und Wiederherstellung in die Aurora Superintelligence Platform ein. Dadurch erhalten Unternehmen einen besseren Überblick über ihre Backup-Infrastruktur, die Angreifer zunehmend ins Visier nehmen, um Wiederherstellungsmaßnahmen zu behindern.
Anwendungen im Gesundheitswesen: Neue Integrationen mit Epic Systems EHR, Claroty xDome Healthcare und Imprivata ITDR erweitern die Transparenz über Anwendungen im Gesundheitswesen.
Weitere Integrationen: ExtraHop Reveal(x) 360, Datadog, Proofpoint Essentials, 1Password, Google Workspace, Trend Vision One Endpoint Security, Palo Alto Cortex und Claroty xDome Industrial.
Neue Maßstäbe für Transparenz und Verantwortlichkeit
Außerdem hat Arctic Wolf auf dem Security Operations Summit die neue Funktion SwarmView im Arctic Wolf Portal angekündigt. Diese bietet Kunden detaillierte Einblicke in sämtliche agentenbasierte und menschliche Aktivitäten während einer Sicherheitsuntersuchung:
Gesamten Untersuchungsverlauf nachvollziehen: Kunden können eine Untersuchung vom ersten Sicherheitssignal bis zur abschließenden Bewertung nachverfolgen. Sie sehen, welche KI-Agenten beteiligt waren, wie diese die einzelnen Untersuchungsschritte durchgeführt und wie sie ihre Schlussfolgerungen überprüft haben.
Gesamte Abwehrkette verfolgen: Kunden erhalten einen zentralen Überblick über die Ereignisse und Maßnahmen in jeder Phase und können so die gesamte Abwehrkette nachvollziehen.
Kundenspezifischen Kontext einsehen: Kunden können erkennen, welche spezifischen Informationen über ihre IT-Umgebung in den Entscheidungsprozess eingeflossen sind.
Menschliche Eingriffe verstehen: Kunden sehen, an welchen Stellen eine Entscheidung an einen menschlichen Experten übergeben wurde und warum diese Übergabe stattfand.
Indem SwarmView die Arbeit des Aurora Agentic SOC transparenter gestaltet, stärkt die Funktion das Vertrauen von Unternehmen in die Ergebnisse ihrer Sicherheitsmaßnahmen. Sie ermöglicht ihnen, die einzelnen Schritte von Abwehrketten unmittelbar nachzuvollziehen und Einblicke auf dem Niveau erfahrener Sicherheitsanalysten zu gewinnen, ohne dass dafür technisches Fachwissen erforderlich ist. SwarmView wird voraussichtlich im Herbst 2026 als Betaversion im Arctic Wolf Portal verfügbar sein.
Die angekündigten Integrationen ermöglichen die Einbindung weiterer Komponenten der bestehenden Sicherheitsinfrastruktur von Kunden in die Aurora Superintelligence Platform. Dadurch können Unternehmen einen besseren Überblick über ihre Sicherheitsumgebung gewinnen, Bedrohungen besser erkennen und wirksamer darauf reagieren.