Sophos hat die Cloud-basierte Analyselösung Sophos Cloud Optix um eine Schwachstellen-Erkennung von Container-Images in einer Cloud-Infrastruktur erweitert. Mit dem neuen Feature lassen sich potenziell gefährliche Betriebssystem-Schwachstellen in Container-Images identifizieren und automatisch beheben.
(Quelle: jijomathaidesigner/shutterstock)
Im vergangenen Jahr hat die gestiegene Nachfrage nach Cloud-Diensten viele IT- und Security-Teams dazu veranlasst, ihre Cloud-Migrationen zu beschleunigen. Neben einer effizienten und sicheren Strategie für die Anwendungsbereitstellung in der Cloud müssen Unternehmen auf die teils komplexe Konfiguration und die Rechtevergabe für Zugriffe auf die Cloud-Infrastruktur achten. Nur so kann die Cloud sicher genutzt und Compliance-Probleme vermieden werden. Mit Sophos Cloud Optix sind Unternehmen und Managed-Service-Provider in der Lage, ihre Cloud-Infrastruktur zu überwachen und zugleich automatisierte Reaktionen auf erkannte Vorfälle einzuleiten.
Container sind die Basis für eine skalierbare Cloud-Infrastruktur
Container sind Bestandteil einer skalierbaren und portablen Cloud-Infrastruktur, die insbesondere zum Erstellen, Testen und Bereitstellen von Anwendungen in der Cloud nützlich ist. Sie wird beispielsweise dann eingesetzt, wenn Entwickler eine Anwendung von einer Testumgebung in eine Produktionsumgebung verschieben wollen. Dies geschieht größtenteils durch öffentlich zugängliche Container-Images, die zur Beschleunigung der Entwicklungsarbeit zur Verfügung stehen.
Im Vergleich zu virtuellen Maschinen (VMs) führen Container kein komplettes Betriebssystem aus. Alle für die Ausführung des Containers benötigten Daten werden vom Container-Image zur Verfügung gestellt, sodass ein einziger Container verwendet werden kann, um einen einzelnen Softwareprozess bis hin zu komplexeren Anwendungen auszuführen.
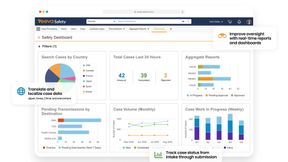
(Sophos Cloud Optix unterstützt das Scannen von Cloud-Umgebungen. (Bild: Sophos))
Sophos Cloud Optix schützt Container-Images vor Schwachstellen
Sophos Cloud Optix hilft bei der Vermeidung von Sicherheitsverletzungen, indem es sowohl die Sichtbarkeit auf Container-Assets als auch Scans zur Identifizierung potenziell ausnutzbarer Schwachstellen in Container-Images bietet. Container-Images lassen sich vor der Bereitstellung scannen, um Bedrohungen durch Schwachstellen zu verhindern. Ebenso werden neuere Image-Versionen identifiziert, die potenzielle Einfallstore für Cyberkriminelle aufweisen.
Sobald die Container-Registrierungen mit Sophos Cloud Optix verknüpft ist, erhält der Anwender Details zu durchgeführten Scans, zu Images in der Scan-Warteschlange sowie zu den erkannten Schwachstellen. Der Image-Scan-Prozess wird regelmäßig automatisch wiederholt, um Schwachstellen und verfügbare Fixes für Container-Images zu identifizieren. Alarme können über Jira-, ServiceNow-, Slack- und Microsoft Teams-Integrationen direkt an die Entwicklungsteams gesendet werden, um die Probleme zu beheben.
Sophos Cloud Optix kann Container-Images auf Sicherheitslücken unter folgenden Umgebungen scannen:
Amazon Elastic Container Registries (ECR)
Microsoft Azure Container-Registrierungen (ACR)
Docker Hub-Registrierungen
IaC-Umgebungen (Bitbucket und GitHub)
Images in Build-Pipelines (unter Verwendung der Cloud Optix API)
(Sophos Cloud Optix bietet jetzt auch eine Schwachstellen-Erkennung von Container-Images. (Bild: Sophos))
Als Anbieter von Next-Generation-Cybersicherheit schützt Sophos mehr als 400.000 Unternehmen jeder Größe in über 150 Ländern vor den neuesten Cyberbedrohungen. Mit den SophosLabs und seinem Team für Bedrohungs- und Datenanalyse schützen die Cloud- und KI-gestützten Sophos-Lösungen Endpoints und Netzwerke vor Cyberangriffen, wie Ransomware, Malware, Exploits, Datenexfiltration, individuellen Hackervorstößen, Phishing und mehr. Die Cloud-basierte Plattform Sophos Central integriert über APIs das gesamte Portfolio, von der Intercept-X-Endpoint-Lösung bis zur XG Firewall, in einem einzigen Synchronized-Security-System. (sg)
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.