Welche Cyberbedrohungen sollten Unternehmen jetzt auf dem Schirm haben – und wo lohnt sich die Investition in IT-Sicherheit 2027 am meisten? Im Interview ordnet ein Eset-Experte die Trends der it-sa ein und erklärt, wie KI und Managed Security Services die Sicherheitsstrategie verändern könnten.
Die IT-Security-Messe it-sa 2026 hat einmal mehr gezeigt, wie breit die Aufgaben für die IT-Sicherheit inzwischen gefasst werden müssen: Es geht längst nicht mehr allein um den Schutz einzelner Systeme. Unternehmen müssen digitale Geschäftsmodelle, Daten und Lieferketten absichern – und zugleich handlungsfähig bleiben, wenn Angriffe erfolgreich sind. Für Unternehmenslenker und IT-Entscheider stellt sich damit eine doppelte Frage: Welche Entwicklungen verlangen schon heute konkrete Entscheidungen, und welche Risiken werden 2027 an Gewicht gewinnen?
Welche Entwicklungen haben die it-sa dieses Jahr geprägt? Und welche davon werden für Unternehmen im kommenden Jahr sicherheitsrelevant? Zwischen KI-gestützten Angriffen, wachsender Komplexität und knappen Fachkräften müssen Verantwortliche entscheiden, wo sie ihre Ressourcen einsetzen. Dabei geht es nicht nur darum, neue Bedrohungen früh zu erkennen. Ebenso wichtig ist, wie schnell Organisationen reagieren und nach einem Vorfall ihren Betrieb wiederherstellen können.
Im Interview mit dem Digital Business Magazin blickt Michael Schröder von Eset auf die Themen der Nürnberger IT-Sicherheitsmesse zurück und wagt den Ausblick auf 2027. Welche Entwicklungen dürften die Cyberbedrohungslage besonders stark beeinflussen? Welche Trends in der IT-Sicherheit 2027 werden überschätzt?
Den vollautonomen KI-Hacker halte ich momentan für ziemlich überschätzt. Natürlich entwickelt sich die Technik rasant, aber Kriminelle kommen auch mit gestohlenen Passwörtern und gut gemachtem Phishing erstaunlich weit.
Michael Schröder, Head of Marketing bei Eset Deutschland
Herr Schröder, welche Trends und Themen prägten aus Ihrer Sicht die it-sa 2026?
Michael Schröder: Künstliche Intelligenz war natürlich überall. Das konnte man in Nürnberg kaum übersehen. In den Gesprächen ging es aber oft um ziemlich handfeste Probleme. Etwa darum, wer sich eigentlich um die IT-Sicherheit kümmert, wenn intern die Leute fehlen. Auch digitale Souveränität war ein großes Thema, wobei mir die Diskussion manchmal etwas zu kurz greift. Ein Rechenzentrum in Europa ist ja noch lange kein Beweis dafür, dass man technologisch unabhängig ist.
Welche drei Entwicklungen werden die Cyber-Bedrohungslage für Unternehmen 2027 am stärksten prägen?
Michael Schröder: KI wird Angriffe weiter beschleunigen und für Kriminelle günstiger machen. Dazu kommt das Thema digitale Identitäten. Ein gestohlenes Benutzerkonto kann heute schon reichen, um erheblichen Schaden anzurichten. Und dann haben wir noch die wachsende Abhängigkeit von externen Dienstleistern und Cloud-Plattformen. Wenn dort etwas schiefläuft, trifft das unter Umständen gleich eine ganze Reihe von Unternehmen. Ich glaube, das wird uns 2027 noch ziemlich beschäftigen.
Und welche Entwicklung wird 2027 aus Ihrer Sicht überschätzt? Und welche unterschätzen Unternehmen derzeit?
Michael Schröder: Den vollautonomen KI-Hacker halte ich momentan für ziemlich überschätzt. Natürlich entwickelt sich die Technik rasant, aber Kriminelle kommen auch mit gestohlenen Passwörtern und gut gemachtem Phishing erstaunlich weit. Was mir dagegen etwas zu kurz kommt, sind die KI-Agenten, die Unternehmen gerade selbst in ihre Prozesse einbauen. Die bekommen Zugriff auf Daten und dürfen teilweise eigenständig Aktionen ausführen. Da stellt sich schon die Frage, ob die Sicherheitskonzepte überall mithalten.
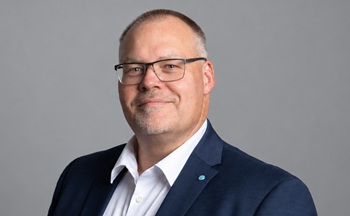
DER GESPRÄCHSPARTNER
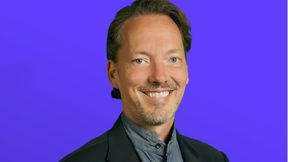
Michael Schröder ist Cyber-Security-Stratege und Head of Marketing bei Eset Deutschland.
(Bild: Eset)
Apropos künstliche Intelligenz, wie wird sie die Angriffsmethoden künftig verändern und welche Fähigkeiten brauchen Unternehmen, um Schritt zu halten?
Michael Schröder: KI macht Angriffe schneller und einfacher, das sehen wir heute schon. Aber wir müssen auch auf das schauen, was Unternehmen selbst an KI einsetzen. Welche Skills nutzen die Systeme, auf welche URLs greifen sie zu und welche Daten fließen dabei wohin? Genau diese Transparenz wird zunehmend wichtig, denn auch KI-Anwendungen können zum Einfallstor werden oder sensible Informationen preisgeben.
Gleichzeitig ist KI längst Teil der Verteidigung: Wir arbeiten bei Eset seit über 30 Jahren an und mit künstlicher Intelligenz, um Bedrohungen zu erkennen und verdächtiges Verhalten zu analysieren. In unseren Lösungen und Services kommen bereits 70 verschiedene KI-Modelle zum Einsatz. Für Unternehmen wird es darauf ankommen, beides im Griff zu haben: die eigene KI-Nutzung und die Angriffe von außen.
Wo sollten Unternehmen ihre Security-Budgets momentan priorisieren: Prävention, Erkennung, Reaktion oder Wiederherstellung?
Michael Schröder: Das lässt sich pauschal schwer sagen. Wer keine vernünftige Prävention hat oder seine Backups nicht im Griff hat, sollte dort anfangen. Bei vielen Unternehmen sehe ich inzwischen aber ein anderes Problem: Sie haben jede Menge Sicherheitstechnik im Einsatz, nur fehlt oft jemand, der die Meldungen richtig bewertet und bei einem Angriff schnell handelt. Da würde ich zusätzliches Geld investieren. Ob man dafür eigene Spezialisten aufbaut oder sich externe Unterstützung holt, hängt natürlich auch von der Unternehmensgröße ab.
Welche Rolle spielen hier Managed Security Services künftig für Unternehmen, denen intern das Personal oder die Expertise fehlt?
Michael Schröder: Mal ganz praktisch: Welcher Mittelständler kann sich schon ein eigenes Security-Team leisten, das rund um die Uhr arbeitet? Für viele ist das schlicht unrealistisch. Managed Detection and Response kann hier eine Menge auffangen. Allerdings sollte man genau hinschauen, was der Dienstleister tatsächlich übernimmt. Es macht schon einen Unterschied, ob jemand einen Angriff nur meldet oder auch direkt Gegenmaßnahmen einleiten darf. Solche Dinge müssen vorher geklärt sein.
Wenn ein Unternehmen in den nächsten zwölf Monaten nur eine IT-Security-Maßnahme umsetzen kann: Welche sollte es Ihrer Meinung nach sein?
Michael Schröder: Ich würde mir als Erstes anschauen, wo Angreifer überhaupt ins Unternehmensnetzwerk gelangen können. Multi-Faktor-Authentifizierung sollte heute selbstverständlich sein, gerade bei Remote-Zugängen. In der Praxis sehen wir aber immer wieder falsch konfigurierte Server und Dienste oder Fernwartungszugänge, die unnötig offenstehen. Selbst vernetzte Kühltechnik kann zum Einfallstor werden, wenn sie schlecht abgesichert ist. Deshalb würde ich zunächst die eigenen Systeme und Zugänge gründlich überprüfen und solche Schwachstellen beseitigen. Das ist oft weniger aufwendig, als man denkt, und bringt bei der Sicherheit eine ganze Menge.
Konstantin Pfliegl ist leitender Redakteur für das e-commerce magazin und das Digital Business Magazin. Er verfügt über mehr als zwei Jahrzehnte Erfahrung als Journalist für verschiedene Print- und Online-Medien.
Bildquelle: Foto Marquart, Tutzing
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.