Eset ging mit drei aktuellen, miteinander verknüpften Trendthemen auf die it-sa 2026. Als thematische Messe-Klammer diente wie in den Vorjahren die digitale Souveränität. Diese hat sich Eset auf die Fahne geschrieben – was auch im Kurzinterview am Messestand deutlich wurde.
Cyberangriffe halten sich nicht an Bürozeiten. Für Unternehmen bedeutet das: Wer Bedrohungen früh erkennen und eindämmen will, braucht auch nachts und am Wochenende ein wachsames Auge auf seine IT. Ein eigenes Security Operations Center rund um die Uhr zu besetzen, ist jedoch für viele Organisationen weder personell noch wirtschaftlich realistisch.
Wie relevant eine durchgehende Sicherheitsüberwachung ist, lässt sich auch am aktuellen Eset MDR Threat Report ablesen. Im zweiten Quartal 2026 ereignete sich ein Viertel der erfassten Sicherheitsvorfälle außerhalb der üblichen Arbeitszeit zwischen 8 und 17 Uhr.
Dabei treffen die MDR-Teams auf sehr unterschiedliche Angriffsmuster. Zuletzt registrierten sie unter anderem mehr ClickFix-Attacken sowie erneute Angriffe auf Microsoft SQL Server. Nicht jede verdächtige Aktivität sieht auf den ersten Blick nach einem ernsthaften Vorfall aus. Häufig entsteht das eigentliche Bild erst, wenn mehrere Signale zusammenlaufen und im richtigen Kontext bewertet werden. Genau hier setzt MDR an.
Mit Eset MDR und Eset MDR Ultimate bietet Eset Managed Services, die rund um die Uhr verfügbar sind. Telemetrie und Threat Intelligence liefern den technischen Kontext, Automatisierung unterstützt bei der Auswertung. Security-Analysten prüfen die Vorfälle, setzen Prioritäten und greifen ein, wenn eine Reaktion erforderlich ist. Für Unternehmen, die MDR als Bestandteil eines umfassenderen Sicherheitspakets einsetzen möchten, stehen außerdem Eset Protect MDR und Eset Protect MDR Ultimate auf Basis der Eset Protect Plattform zur Verfügung.
Mit eigener KI-Technologie souverän Attacken abwehren
Künstliche Intelligenz (KI) ist mit dem Eset AI Advisor längst Teil des Arbeitsalltags von MDR-Teams. Sie unterstützt dabei, große Datenmengen auszuwerten und relevante Ereignisse schneller zu priorisieren. Die Entscheidung, wie ein Vorfall einzuordnen ist und welche Reaktion erforderlich wird, bleibt jedoch Aufgabe erfahrener Security-Spezialisten. Nach Angaben des Herstellers vergehen von der Erkennung bis zur Behebung eines Vorfalls im Durchschnitt sechs Minuten.
KI schafft gleichzeitig neue Angriffsflächen. Generative KI, Coding-Assistenten und vor allem autonome Agenten bringen Komponenten ins Unternehmensnetz, die bisher kaum eine Rolle spielten. Wie real das Risiko ist, zeigen aktuelle Analysen des IT-Dienstleisters: Die Sicherheitsforscher untersuchten rund 900.000 AI Skills aus verbreiteten Repositories. 25.000 davon galten als verdächtig, mehr als 3.000 als eindeutig bösartig. Solche Skills können Daten abgreifen, Malware nachladen oder das Verhalten eines Agenten manipulieren.
Auf diese Entwicklung reagiert Eset mit einer neuen Ausbaustufe seines B2B-Portfolios, die Ende September vorgestellt wurde. Im Mittelpunkt stehen zusätzliche Schutzmechanismen für das KI-Ökosystem und autonome Agenten sowie der weitere Ausbau eigener KI-Technologien für Erkennung, Analyse und Reaktion. Die neuen Funktionen werden in die Eset Protect Plattform eingebunden und ergänzen dort die vorhandenen Schutzebenen.
Digitale Souveränität verlangt Teamwork
Ein weiterer Schwerpunkt lag auf der digitalen Souveränität. In dieser Debatte geht es häufig zuerst um den Speicherort von Daten. Bei Cybersecurity-Technologien reicht das nicht aus. Sicherheitsplattformen verarbeiten umfangreiche Telemetriedaten und liefern Informationen, auf deren Grundlage Unternehmen kritische Entscheidungen treffen. Deshalb zählt auch, wo eine Technologie entwickelt wird, wer über ihre Weiterentwicklung entscheidet und welchem rechtlichen Rahmen ein Anbieter unterliegt.
Für Eset gehört dazu zugleich die Zusammenarbeit über Unternehmens- und Landesgrenzen hinweg. Digitale Souveränität bedeute schließlich nicht, sich technologisch abzuschotten. Europa braucht eigene Sicherheitskompetenz, muss diese aber dort einbringen, wo Cyber-Resilienz nur gemeinsam erreicht werden kann.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Messe-Speed-Date mit Michael Schröder
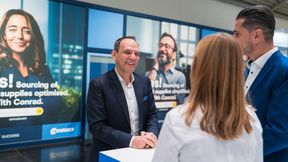
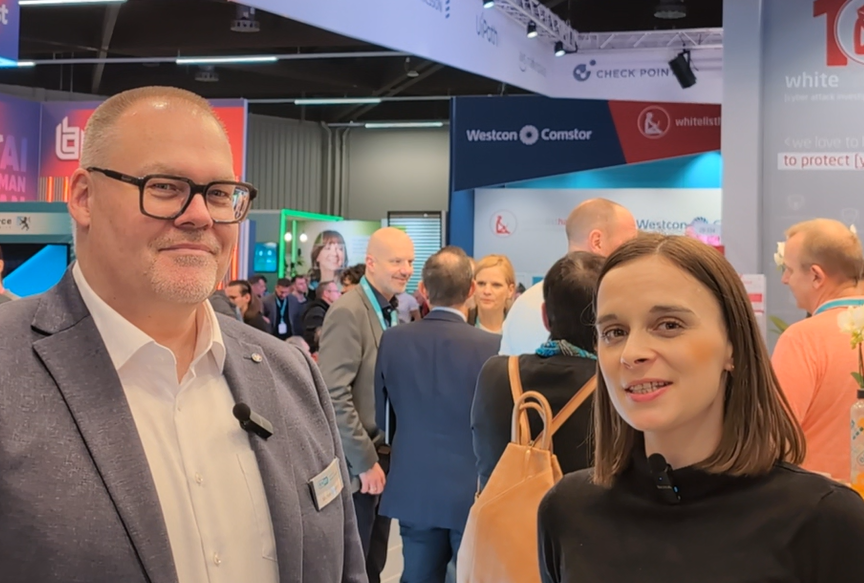
Michael Schröder (Eset) mit Melanie Ehrhardt (WIN Verlag) während des Messe-Speed-Dates auf der it-sa 2026.
(Bild: Digital Business Magazin)
KI hilft Security-Teams dabei, Bedrohungen schneller zu erkennen – gleichzeitig schaffen KI-Agenten ganz neue Angriffsflächen. Wie verändert KI gerade das Kräfteverhältnis zwischen Angreifern und Verteidigern?
Es macht Dinge auf jeden Fall schneller und versatiler. Gerade was KI-Agenten angeht. Angriffe werden immer komplexer und die Skills sowie die Fähigkeiten sind natürlich nicht in jedem Kundenbereich gleich sicher angesiedelt. Das heißt, wir müssen auch dafür sorgen, dass Dinge verständlicher und schneller erkennbar werden sowie Teilreaktionen automatisiert stattfinden.
Eset setzt stark auf Managed Detection and Response. Warum reicht es heute nicht mehr, nur auf einen Angriff zu reagieren, wenn er passiert – und welchen Unterschied macht dabei die Kombination aus KI und menschlicher Expertise?
Cyberkriminalität findet nicht nur tagsüber unter der Woche statt, sondern auch nachts und am Wochenende. Gleichzeitig sind in den letzten Jahren die Anforderungen stetig gewachsen – auch durch den gesetzlichen Kontext. Das ist mit dem vorhandenen Personal für viele nicht mehr zu bewerkstelligen.
Mit KI-gestützten Services wie „Managed Detection and Resonse” schließen wir eine Lücke und ermöglichen zum einen eine 24-7-Absicherung. Zum anderen können wir auch Angriffe und Anomalien erkennen, die mit normalen klassischen Softwarelösungen heute gar nicht mehr zu erfassen sind.
Digitale Souveränität ist ein großes Thema auf der it-sa. Was muss ein Unternehmen heute konkret beachten, wenn es bei seiner Cybersecurity nicht nur Daten, sondern auch Technologie und Know-how souverän kontrollieren möchte?
Für uns ist das eigentlich ein einfaches Spiel. Wir sind einer der wenigen verbleibenden europäischen Hersteller, in privater Hand – ohne Fremdkapital und Aktionäre. Das heißt, wir sind halt sehr frei und haben immens viel investiert. Im letzten Jahr waren das allein 40 Millionen Euro nur für KI-Entwicklung.
Wir sind mittlerweile vollkommen unabhängig von Drittanbietermodellen. Das heißt, alles, was bei uns intern stattfindet, ist mit eigenen Modellen gebaut. Das ist natürlich ein enormer Vorteil.
Service: Ein Video vom Messe-Speed-Date mit Michael Schröder finden Sie auf unserem LinkedIn-Kanal.
Diesen Ansatz unterstreicht die strategische Partnerschaft, die Eset im Mai 2026 mit der NATO eingegangen ist. Die nicht kommerzielle Zusammenarbeit soll den Austausch über aktuelle und neue Cyberbedrohungen vertiefen und die Widerstandsfähigkeit im Cyberspace stärken. Der IT-Sicherheitshersteller bringt dabei seine Erkenntnisse aus der weltweiten Bedrohungsforschung und seine Erfahrung beim Schutz kritischer Infrastrukturen ein. Der Austausch von Informationen und Best Practices soll dazu beitragen, Angriffe früher zu verstehen und die gemeinsame Abwehr zu verbessern.