Die Cyberangriffe auf deutsche Unternehmen sind im Vergleich zum Vorjahr um 72 Prozent angestiegen, ebenso haben Ransomware-Angriffe einen Rekordwert erreicht. Der Monthly Cyber Threat Report von Check Point für Oktober 2026 zeigt weltweit 32 Prozent mehr Angriffe als im Vorjahr.
Check Point Research (CSR), die Sicherheitsforschungsabteilung von Check Point Software Technologies, hat jetzt den neuen Monthly Cyber Threat Report für Oktober 2026 veröffentlicht. Im vergangenen Monat verzeichneten Unternehmen laut CPR weltweit durchschnittlich 2.550 Cyberangriffe pro Woche. Das sind neun Prozent weniger als im September, aber 32 Prozent mehr als im Vorjahreszeitraum. Check Point Research warnt jedoch davor, den Rückgang im Monatsvergleich als Trendwende zu deuten, denn das Angriffsniveau liegt weiterhin rund ein Drittel über dem des Vorjahres.
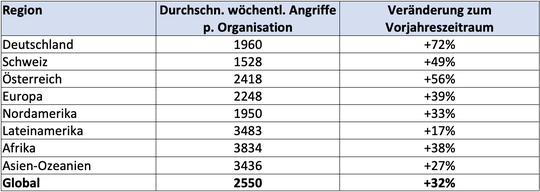
Im DACH-Raum zeigte sich ein ähnliches Bild: In Deutschland wurden Organisationen im Oktober durchschnittlich 1.960-mal pro Woche angegriffen. Das sind zwar weniger Angriffe als im September, aber 72 Prozent mehr als im Vorjahresmonat und damit erneut der stärkste Zuwachs im deutschsprachigen Raum. Österreich kam auf 2.418 Angriffe (+56 %) und die Schweiz auf 1.528 Angriffe (+49 %).
Cyberangriffe: Lagebericht für Deutschland nach Sektoren
Hierzulande waren die folgenden Sektoren am meisten von Cyberangriffen betroffen:
Energie- und Versorgungswirtschaft: steigend
Bildung: sinkend
Hardware & Halbleiter: gleichbleibend
Unternehmensdienstleistungen: gleichbleibend
Telekommunikation: gleichbleibend
Cyberangriffe nach Regionen und Sektoren (global)
Durchschnittliche Anzahl wöchentlicher Cyberangriffe pro Organisation nach Ländern und Regionen im Oktober 2026 und Veränderung zum Vorjahreszeitraum.
(Bild: Check Point Software Technologies)
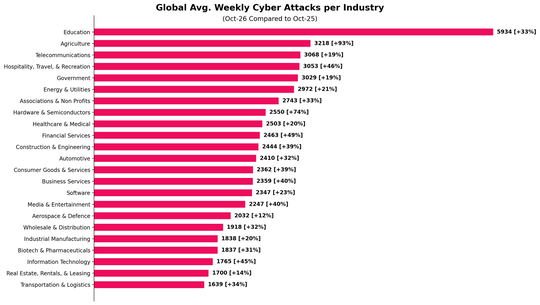
Das Bildungswesen blieb im Oktober 2026 mit durchschnittlich 5.934 Angriffen pro Organisation und Woche die weltweit am stärksten betroffene Branche, ein Plus von 33 Prozent gegenüber dem Vorjahr. Neu auf Platz zwei rückte die Landwirtschaft mit 3.218 Angriffen pro Woche vor. Mit einem Plus von 93 Prozent verzeichnete sie den stärksten Anstieg unter den führenden Branchen. Knapp dahinter folgte die Telekommunikationsbranche mit 3068 Angriffen (+19 %). Auch kritische Sektoren wie Regierung, Energie- und Versorgungswirtschaft sowie das Gesundheitswesen finden sich in der oberen Hälfte des Rankings.
Geografisch betrachtet verzeichnete erneut Europa den stärksten Zuwachs: Mit durchschnittlich 2.248 Angriffen pro Woche stiegen die Zahlen hier um 39 Prozent gegenüber dem Vorjahr. Nordamerika legte um 33 Prozent auf 1.950 Angriffe zu. Beim Angriffsvolumen kehrte Afrika mit 3.834 Attacken pro Woche (+38 %) an die Spitze zurück, gefolgt von Lateinamerika mit 3.483 Angriffen (+17 %) und der APAC-Region mit 3.436 Angriffen (+27 %).
Riskante GenAI-Prompts nehmen weiter zu
Während die Angriffszahlen im Monatsvergleich sanken, setzte sich bei generativer KI der gegenteilige Trend fort. Der Anteil riskanter Prompts ist seit August Monat für Monat gestiegen. Folgende Entwicklungen beobachtete Check Point Research:
Jeder 35. GenAI-Prompt barg im Oktober ein hohes Risiko, sensible Daten preiszugeben. Die globale Expositionsrate stieg auf 2,9 Prozent. Hierbei waren 90 Prozent der Unternehmen betroffen, die regelmäßig GenAI-Tools verwenden.
Weitere zwölf Prozent der Prompts enthielten potenziell sensible Informationen.
Nutzer in den beobachteten Unternehmen generierten im Schnitt 91 Prompts pro Monat.
Im Durchschnitt setzen Unternehmen sieben verschiedene GenAI-Tools ein.
Am häufigsten tauchten dabei Finanzdaten auf, und zwar bei 71 Prozent der Unternehmen. Rechts- und Regulierungsinformationen sowie Netzwerk- und IT-Infrastruktur-Daten wurden jeweils bei 70 Prozent beobachtet, Personal- und HR-Daten bei 67 Prozent und personenbezogene Daten bei 62 Prozent. Die Werte geben den Anteil der Unternehmen an, bei denen die jeweilige Kategorie beobachtet wurde, nicht den Anteil der Prompts.
Beim Phishing entspannte sich die Lage dagegen etwas: Jede 128. E-Mail wurde im Oktober als Phishing eingestuft, nach jeder 91. E-Mail im September. Von den Phishing-Mails enthielten 79 Prozent Links und 14 Prozent Anhänge. Bösartige Links bleiben damit die wichtigste Angriffsmethode, einige Kampagnen setzten zudem auf reines Social Engineering ganz ohne Link oder Anhang..
Cyberangriffe: Ransomware erreicht neuen Höchststand
Durchschnittliche Anzahl wöchentlicher Cyberangriffe pro Organisation nach Ländern und Regionen im Oktober 2026, inklusive Vorjahresvergleich.
(Bild: Check Point Software Technologies)
Im Oktober 2026 wurden 1063 Ransomware-Angriffe öffentlich vermeldet, so viele wie nie zuvor in einem einzelnen Monat und 35 Prozent mehr als im Oktober 2025. Unternehmensdienstleistungen waren mit 31,5 Prozent aller Opfer erneut die am stärksten betroffene Branche, gefolgt von Konsumgütern & Dienstleistungen (14,9 %) und industrieller Fertigung (11,6 %).
Nordamerika war mit 48 Prozent der gemeldeten Vorfälle weiterhin die am stärksten betroffene Region, gefolgt von Europa (22 %) und der APAC-Region (18 %). Auf Länderebene entfielen 44,3 Prozent der Opfer auf die USA. Deutschland folgte mit 5,2 Prozent erneut auf dem zweiten Platz, vor Kanada mit vier Prozent.
Die aktivsten Ransomware-Gruppen im Oktober 2026
The Gentlemen blieb auch im Oktober die aktivste Gruppe, für Aufsehen sorgte jedoch ein Neuling: Die Erpressergruppe n0n schaffte es nur einen Monat nach ihrem ersten Auftreten in die Top 3 und vervierfachte ihren Anteil an den veröffentlichten Opfern. Die Zahl der aktiven Gruppen blieb in den vergangenen drei Monaten stabil, da neue Akteure hinzukamen, während andere ihre Cyberangriffe einstellten.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
The Gentlemen war für 13 Prozent der veröffentlichten Angriffe verantwortlich. Die seit Mitte 2025 aktive Ransomware-as-a-Service-Gruppe (RaaS) verkauft zugleich Erstzugänge und bietet ihren Partnern Zugriff auf rund 14.000 bereits kompromittierte FortiGate-Geräte. Sie greift Windows-, Linux- und ESXi-Umgebungen an.
Qilin folgte mit zwölf Prozent. Die etablierte RaaS-Gruppe veröffentlicht seit 2022 ihre Opfer und hat deren Zahl seit März 2025 deutlich gesteigert. Ihren Partnern stellt sie Infrastruktur für Verschlüsselung, Verhandlungen und Support bereit.
n0n kam auf acht, nach zwei Prozent im September. Die im September 2026 erstmals aufgetretene Gruppe setzt auf Datendiebstahl und Erpressung und hatte bis Anfang November bereits mehr als 170 Opfer für sich reklamiert. Ihre Betreiber nutzen in großem Umfang KI-gestützte Werkzeuge. In den beobachteten Fällen verschafften sie sich den Erstzugang nicht über Schwachstellen, sondern über schwache oder gestohlene Zugangsdaten.
Patrick Fetter, Lead Sales Engineer & Cyber Security Evangelist bei Check Point Software Technologies Ltd.
(Bild: Check Point Software Technologies)
Patrick Fetter, Lead Sales Engineer & Cyber Security Evangelist bei Check Point Software Technologies Ltd., kommentiert die Entwicklung: „Der Rückgang gegenüber September ist kein Grund zur Entwarnung: Mit 1.960 Angriffen pro Woche liegen deutsche Unternehmen noch immer 72 Prozent über dem Vorjahr. Dass mit der Energie- und Versorgungswirtschaft ausgerechnet ein Sektor der kritischen Infrastruktur hierzulande an die Spitze rückt, sollte uns aufhorchen lassen. Hinzu kommt, dass Deutschland mit 5,2 Prozent aller veröffentlichten Ransomware-Opfer weltweit erneut auf Platz zwei hinter den USA liegt. Gruppen wie n0n zeigen, wie schnell Angreifer mithilfe von KI-Werkzeugen aus dem Stand zu den aktivsten Akteuren aufschließen. Darauf hilft nur Prävention, die ebenfalls KI-gestützt arbeitet und Angriffe stoppt, bevor sie Schaden anrichten.“
Zur Datengrundlage: Die Erkenntnisse stammen aus der KI-Plattform ThreatCloud von Check Point, die täglich Millionen von Indikatoren für Kompromittierungen (IoCs) analysiert. ThreatCloud wird von über 50 KI-gesteuerten Engines angetrieben und mit Informationen aus mehr als 150.000 Netzwerken und Millionen von Endpunkten gespeist. Damit bietet ThreatCloud einen umfassenden Echtzeit-Überblicke der globalen Bedrohungslage, die derzeit verfügbar sind.