DB Podcast

KI-Technologie aus China – Teil 38

KI-Offensive von China: KI-Agenten als neue Angriffswaffe

< zurück

Seite: 2/3

Anbieter zum Thema

Aufbau von Abwehrsystemen mithilfe von KI-Agenten

Das Forschungsinstitut für fortgeschrittene Bedrohungen der 360 Group gibt jährlich einen Forschungsbericht zu globalen Cyberbedrohungen (APT) heraus. (Bild:  360.net)
Das Forschungsinstitut für fortgeschrittene Bedrohungen der 360 Group gibt jährlich einen Forschungsbericht zu globalen Cyberbedrohungen (APT) heraus.
(Bild: 360.net)

Die zunehmende Automatisierung der Angriffe verlangt eine Weiterentwicklung der Verteidigung. Agentische Abwehrsysteme können nicht nur Warnungen erzeugen, sondern auch Untersuchungen anstoßen. Ein Verteidigungsagent kann verdächtige Zugriffe im Zusammenhang mit bekannten Schwachstellen, ungewöhnlichen Datenbewegungen und veränderten Benutzerrechten analysieren. Weitere Agenten überprüfen die Ergebnisse, bewerten die Bedeutung der betroffenen Daten und bereiten Gegenmaßnahmen vor.

Chinesische Sicherheitsunternehmen entwickeln bereits solche Systeme, die speziell auf die Abwehr komplexer Angriffe zugeschnitten sind. Besonders hervorzuheben ist die 360 Group mit zwei Produkten. Tulongfeng ist ein autonomer KI-Agent zur automatisierten Schwachstellenentdeckung. Er kombiniert Sicherheitswissen mit automatisierten Werkzeugen und sucht selbstständig nach Sicherheitslücken – ein Ansatz, der angesichts der Vielzahl an Angriffsvektoren dringend benötigt wird.  Yitianzhen hingegen ist ein System zur automatisierten Cyberabwehr und Incident Response. Es simuliert Angriffe auf die eigene Verteidigung, schlägt Maßnahmen vor und setzt diese eigenständig um. Ein Schwarm von Sicherheits-Agenten arbeitet rund um die Uhr daran, Bedrohungen zu erkennen, zu analysieren und abzuwehren.

KI-Agenten ermöglichen Bedrohungserkennung

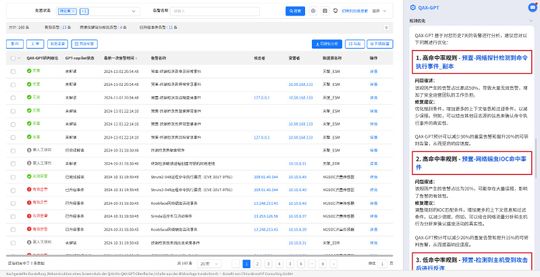
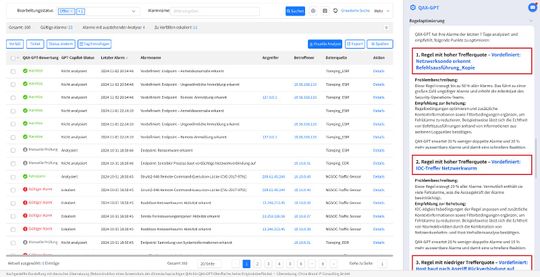
Das zertifizierte Sicherheitsrobotersystem QAX-GPT von QiAnXin ist kein physischer Roboter, sondern ein KI-gestütztes System für die Sicherheitsanalyse. Links erscheinen Sicherheitswarnungen, rechts die KI-gestützten Empfehlungen zur Verbesserung von Erkennungsregeln und zur Verringerung von Fehlalarmen. Bei der operativen Abwehr unterstützt QAX-GPT die Erstellung eines Reaktionsplans und die Ausführung von Eindämmungsmaßnahmen gegen einen Ransomware-Angriff.(Bild:  QiAnXin)
Das zertifizierte Sicherheitsrobotersystem QAX-GPT von QiAnXin ist kein physischer Roboter, sondern ein KI-gestütztes System für die Sicherheitsanalyse. Links erscheinen Sicherheitswarnungen, rechts die KI-gestützten Empfehlungen zur Verbesserung von Erkennungsregeln und zur Verringerung von Fehlalarmen. Bei der operativen Abwehr unterstützt QAX-GPT die Erstellung eines Reaktionsplans und die Ausführung von Eindämmungsmaßnahmen gegen einen Ransomware-Angriff.
(Bild: QiAnXin)

Doch nicht nur die 360 Group positioniert sich. Auch die Venus Group verspricht mit Agentic AI eine Lösung, die die gesamte Kette von der Bedrohungserkennung über die Analyse bis zur automatisierten Reaktion abdeckt. Das Unternehmen Qi An Xin wiederum hat mit dem QAX-GPT Sicherheitsroboter nach eigenen Angaben ein Werkzeug entwickelt, das in seiner Sicherheitsfähigkeit als führend zertifiziert wurde und Bereiche wie APT- und Traffic-Analyse abdeckt. Qi-Anxin verbindet QAX-GPT mit RAG, Workflow-Orchestrierung und MCP-Werkzeugen. Die AISOC-Plattform soll Alarme analysieren und Untersuchungen unterstützen. Tianyan liefert Netzwerk- beziehungsweise übergreifende Erkennungsfunktionen, Tianqing EDR die Endpunktsicht. Der Ansatz kombiniert damit ein sprachmodellgestütztes Arbeitsverfahren mit spezialisierten Sensoren und vorhandenen Reaktionsmöglichkeiten.  

(Bild:  QiAnXin)
(Bild: QiAnXin)

Sangfor beschreibt für Security GPT und seine AI-Sicherheitsplattform getrennte Modellfunktionen für Verkehrsprüfung, Phishing, Sicherheitsbetrieb und Datenklassifikation sowie die Möglichkeit, eigene Agentenabläufe zu konfigurieren. Daraus lässt sich ein sinnvoller Architekturgedanke ableiten. Verschiedene Aufgaben benötigen unterschiedliche Daten, Modelle und Kontrollen. Ein einziger allgemeiner Chatbot ersetzt diese Spezialisierung nicht.

Optionen europäischer Unternehmen

In Europa stehen Unternehmen und Organisationen prominente Lösungen wie CrowdStrike Falcon, Carbon Black, Corelight und ExtraHop zur Verfügung, ebenso Darktrace, Vectra AI, Anomali und ThreatConnect. Ob ihr Einsatz in China möglich ist, wäre im konkreten Fall zu überprüfen.

Grundsätzlich kommt es darauf an, Angriffsketten durch eine umfassende Sicherheitsarchitektur schnell zu unterbrechen. KI kann Sicherheitsmeldungen zusammenführen, Protokolle auswerten, ungewöhnliche Zugriffsmuster erkennen und mögliche Angriffspfade sichtbar machen. Wie wirksam und sicher sie dabei arbeitet, hängt davon ab, welche Daten ihr zur Verfügung stehen und welche Maßnahmen sie selbst auslösen darf. Im Vordergrund stehen fünf grundlegende Aufgaben:

  • Angriffsflächen reduzieren: Unternehmen sollten öffentlich erreichbare Anwendungen, Fernzugänge und Schnittstellen systematisch erfassen, unnötige Zugänge schließen und Sicherheitskorrekturen nach dem tatsächlichen Risiko priorisieren.
  • Identitäten und Geschäftsprozesse schützen: Mehrfaktor-Authentifizierung erschwert den Missbrauch von Konten. Änderungen von Zahlungsdaten, Datenanforderungen und ungewöhnliche Downloads sollten zusätzlich über bekannte Kontaktwege überprüft werden.
  • Verhalten überwachen: Neben verdächtigen Programmen müssen auch ungewöhnliche Befehle, neue Fernwartungsaktivitäten, Änderungen von Zugriffsrechten und auffällige Datenbewegungen erfasst werden.
  • Eigene KI-Agenten begrenzen: KI-Agenten benötigen separate Konten, ausdrücklich erlaubte Werkzeuge, isolierte Ausführungsumgebungen und zeitlich begrenzte Zugriffsrechte.
  • Wiederherstellung absichern: Backups müssen gegen Manipulation geschützt und Rücksicherungen praktisch getestet werden. Zudem ist festzulegen, in welcher Reihenfolge Systeme und Geschäftsprozesse nach einem Angriff wieder anlaufen sollen.

Auch KI-Agenten zur Abwehr benötigen klar abgestufte Befugnisse. Für die Zugriffsrechte unternehmenseigener KI-Agenten gilt das Prinzip „wenig, eng, kurz“. Ihre Aktionen sollten protokolliert werden, kritische Änderungen erfordern gesonderte Freigaben. Technische Sicherheitsgrenzen müssen außerhalb des Sprachmodells durchgesetzt werden, damit eine erfolgreiche Prompt Injection nicht automatisch zu einem Datenabfluss führt.

Jetzt Newsletter abonnieren

Verpassen Sie nicht unsere besten Inhalte

Mit Klick auf „Newsletter abonnieren“ erkläre ich mich mit der Verarbeitung und Nutzung meiner Daten gemäß Einwilligungserklärung (bitte aufklappen für Details) einverstanden und akzeptiere die Nutzungsbedingungen. Weitere Informationen finde ich in unserer Datenschutzerklärung. Die Einwilligungserklärung bezieht sich u. a. auf die Zusendung von redaktionellen Newslettern per E-Mail und auf den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern (z. B. LinkedIn, Google, Meta).

Aufklappen für Details zu Ihrer Einwilligung