Agentic AI verändert die Spielregeln der Cybersicherheit nicht, weil plötzlich völlig neue Schwachstellen entstehen. Das Problem ist, dass bekannte Angriffsmethoden eine neue Qualität erreichen. Gelingt es den Kriminellen, die IT-Infrastruktur zu kompromittieren, erlangen sie auch die Kontrolle über die KI-Agenten.
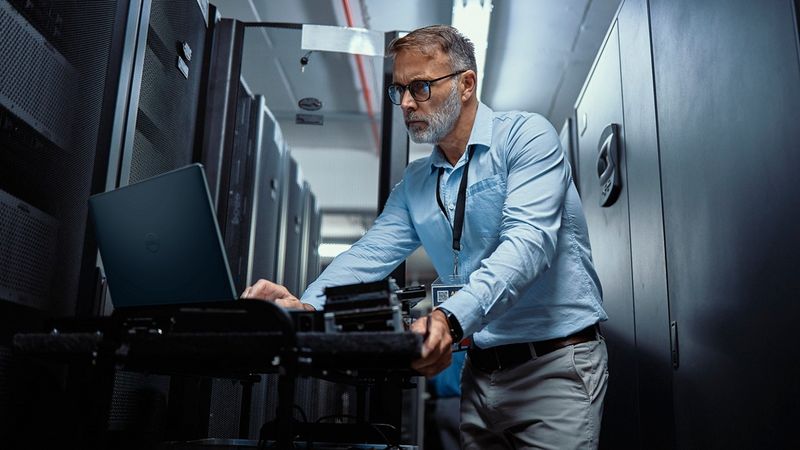
Mit Agentic AI verschiebt sich die Vertrauensgrenze von der Anwendung auf die Infrastruktur.
(Bild: Gettyimages/Marco VDM)
Ein Unternehmen investiert große Summen in Agentic AI. Sicherheitsrichtlinien sind definiert, Identitäten sauber verwaltet und Prompt-Injection-Filter aktiviert. Trotzdem gelingt es einem Angreifer, die Umgebung zu übernehmen – nicht über das Sprachmodell, sondern über eine kompromittierte Firmware tief unterhalb des Betriebssystems. Von dort aus bewegt sich der Angreifer nahezu unbemerkt durch die Infrastruktur, kapert Zugriffsrechte und nutzt schließlich die vorhandenen KI-Agenten, um Angriffe zu automatisieren, Daten zu exfiltrieren oder ganze Prozesse lahmzulegen.
KI macht Angriffe zum Kinderspiel
Noch vor wenigen Jahren benötigte eine professionelle Hackergruppe Wochen oder sogar Monate, um eine Unternehmensumgebung auszukundschaften. Systeme mussten identifiziert, Schwachstellen recherchiert, Berechtigungen analysiert und Angriffspfade manuell aufgebaut werden. Heute erledigen KI-gestützte Werkzeuge große Teile dieser Arbeit innerhalb weniger Minuten. Sie durchsuchen Netzwerke nach verwundbaren Systemen, gleichen Konfigurationen automatisiert mit bekannten CVEs ab, generieren passende Exploits und schlagen den nächsten Angriffsschritt vor. Mit Agentic AI entwickelt sich dieser Prozess zur nahezu autonomen Angriffskette: Mehrere spezialisierte Agenten können parallel Informationen sammeln, Entscheidungen treffen und Aktionen koordinieren.
Genau darin liegt die eigentliche Herausforderung in puncto Sicherheit. Agentic AI erzeugt keine grundlegend neuen Schwachstellen. Im Gegenteil: Eine ungepatchte Firmware stellt nach wie vor die gleiche Schwachstelle dar wie vor fünf Jahren. Ein fehlerhaft konfigurierter Management-Controller oder ein kompromittiertes UEFI waren schon immer attraktive Angriffsziele. Neu ist jedoch die Geschwindigkeit, mit der solche Schwachstellen gefunden, ausgenutzt und für komplexe Angriffe kombiniert werden können.
Agentic AI: Wer einmal drin ist, hat Zugriff auf alles
KI macht Cyberkriminalität skalierbar, wodurch sich zwangsläufig der Blick auf die Verteidigung verändern muss. Unternehmen diskutieren derzeit vor allem über Prompt Injection, Guardrails oder die sichere Entwicklung von KI-Agenten. Diese Themen sind zweifellos wichtig. Häufig wird Agent-Hijacking jedoch „nur“ als Angriff auf das Sprachmodell verstanden. Tatsächlich beginnt eine erfolgreiche Kompromittierung oft deutlich früher. Werden Schwachstellen in der Hardware ausgenutzt, arbeitet der Schadcode unterhalb des Betriebssystems und bleibt für klassische Sicherheitstools in der Regel unsichtbar.
Die Folgen reichen dabei weit über den Zugriff auf einen einzelnen Server hinaus. Von einer kompromittierten Infrastruktur aus lassen sich Identitäten übernehmen, privilegierte Berechtigungen ausweiten und weitere Systeme infiltrieren. Genau an diesem Punkt entsteht die Verbindung zu Agentic AI. KI-Agenten besitzen nämlich häufig weitreichende Zugriffe auf Unternehmensdaten, APIs, Automatisierungsplattformen oder Geschäftsanwendungen. Wer diese Infrastruktur kontrolliert, kann nicht nur Daten stehlen oder Systeme verschlüsseln. Er kann die Agenten auch für eigene Zwecke instrumentalisieren und ihre Fähigkeit zur Automatisierung missbrauchen.
Damit entsteht gewissermaßen ein Botnetz der nächsten Generation. Während klassische Botnetze kompromittierte Rechner für DDoS-Angriffe oder Spam-Kampagnen nutzen, können autonome Agenten künftig komplexere Aufgaben übernehmen: Informationen sammeln, Geschäftsprozesse manipulieren, Finanztransaktionen vorbereiten oder koordinierte Angriffe auf weitere Systeme durchführen.
Genau deshalb gewinnt das Konzept der „Security below the OS“ an Bedeutung. Dabei handelt es sich nicht um ein einzelnes Sicherheitsprodukt, sondern um ein Architekturprinzip. Das Ziel besteht darin, die Integrität einer Plattform bereits vor dem Start des Betriebssystems sicherzustellen. Hardwarebasierte Root-of-Trust-Mechanismen, kryptografisch signierte Firmware, Secure Boot oder Remote Attestation bilden dabei eine durchgängige Vertrauenskette. Bei jedem Bootvorgang wird überprüft, ob Firmware, BIOS beziehungsweise UEFI sowie weitere Systemkomponenten unverändert sind. Manipulierte Software wird erkannt, bevor sie aktiv werden kann. Ebenso wichtig sind kontinuierliche Integritätsprüfungen während des Betriebs. Diese machen unautorisierte Änderungen an Firmware oder sicherheitskritischen Komponenten sichtbar.
Für Unternehmen bedeutet das einen Perspektivwechsel. Die Infrastruktur stellt nicht nur Rechenleistung für KI bereit. Sie wird vielmehr selbst zum Fundament der Sicherheitsarchitektur. Letztlich muss jede autonome Entscheidung eines Agenten auf der Annahme basieren, dass die zugrunde liegende Plattform vertrauenswürdig arbeitet. Fällt diese Annahme weg, verlieren sämtliche darüberliegenden Sicherheitsmaßnahmen an Bedeutung. Die Einführung von Agentic AI verändert deshalb nicht nur technische Architekturen, sondern auch Verantwortlichkeiten. Infrastruktur-, Plattform-, Security- und KI-Teams dürfen nicht länger isoliert arbeiten.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Letztlich muss jede autonome Entscheidung eines Agenten auf der Annahme basieren, dass die zugrunde liegende Plattform vertrauenswürdig arbeitet.
Agentic AI ist nur so sicher wie ihre Infrastruktur
Das heißt, wer KI-Agenten produktiv einsetzt, muss sicherstellen, dass Firmware, Betriebssystem, Virtualisierung, Identitäten und Anwendungen als zusammenhängende Vertrauenskette abgesichert werden. Dazu gehören selbstverständlich weiterhin etablierte Security-Prinzipien wie Least Privilege, Zero Trust, Netzwerksegmentierung oder eine konsequente Härtung der Plattform. Jede KI-Plattform benötigt aber auch nachvollziehbare Integritätsprüfungen, kontinuierliche Firmware-Updates, kryptografisch abgesicherte Boot-Prozesse sowie die Fähigkeit, Manipulationen an der Infrastruktur zuverlässig zu erkennen. Erst auf dieser Basis lassen sich autonome Systeme sicher betreiben.
Peter Dümig ist Senior Server Product Manager bei Dell Technologies in Deutschland.