Laut einer aktuellen Studie von Illumio räumen viele Unternehmen im DACH-Raum KI-Agenten mehr Handlungsspielraum ein. Zugleich berichten sie von Vorfällen und Warnsignalen – die menschlicheKontrolle hält offenbar nicht immer Schritt.
Problem: Unternehmen übertragen KI-Systemen Aufgaben und Entscheidungen, die zuvor Menschen vorbehalten waren.
Kosten: Fehlzugriffe oder unautorisierte Aktionen können Daten und Betriebsabläufe gefährden.
Hebel: Entscheidend sind klare, technisch durchgesetzte Grenzen für die Rechte und Aktionen von KI-Agenten.
Risiko: Wer Risikobereitschaft mit Kontrolle verwechselt, kann die Folgen unerwarteter KI-Aktionen unterschätzen.
KI soll nicht mehr nur Antworten liefern. Immer häufiger soll sie auch handeln: Daten abrufen, Vorfälle untersuchen, Code ändern oder Zugriffsrechte verwalten. Die neue Studie "Licensed to Act: How AI Autonomy Is Outrunning the Limits Placed on It" von Sapio Research im Auftrag von Illumio zeigt, wie schnell Unternehmen diesen Schritt gehen – und wie unsicher die Leitplanken offenbar noch sind. Laut der Studie erklären 63 Prozent der 100 befragten Organisationen in Deutschland, Österreich und der Schweiz, sie hätten Entscheidungen an KI-Agenten delegiert, für die vor einem Jahr noch eine menschliche Freigabe nötig gewesen wäre.
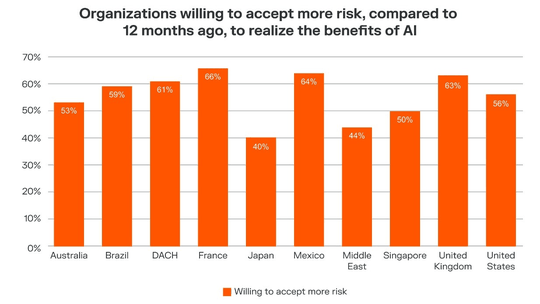
61 Prozent geben an, heute eher höhere Cyberrisiken für die Vorteile von KI zu akzeptieren als noch vor zwölf Monaten. Weltweit liegt dieser Anteil laut der Studie bei 56 Prozent. Die 61 Prozent beschreiben zunächst eine erklärte Risikobereitschaft, keine dokumentierte Entscheidung, Schutzmaßnahmen zu lockern. Die Befragung zeigt aber immerhin, dass viele Unternehmen mögliche Cyberrisiken für den KI-Einsatz höher gewichten als noch vor einem Jahr. Ob sie diese Risiken systematisch prüfen und begrenzen, lässt sich aus dieser Zahl allein nicht ableiten.
KI-Agenten: Warnsignale aus dem Betrieb
In den meisten Regionen sind die Befragten bereit, höhere Cyberrisiken als noch vor zwölf Monaten einzugehen, um die Vorteile von KI-Agenten zu nutzen.
(Bild: Illumio)
Ernster wirkt für mich der zweite Teil der Befragung: 79 Prozent der DACH-Organisationen berichten, in den vergangenen zwölf Monaten mindestens einen KI-bezogenen Sicherheitsvorfall erlebt oder ein entsprechendes Warnsignal festgestellt zu haben. 39 Prozent nennen einen Vorfall oder einen Fall, der nur knapp verhindert worden sei.30 Prozent sagen, eine KI habe auf Daten zugegriffen, für die sie keine Berechtigung hatte. 29 Prozent berichten von einer riskanten Empfehlung. Bei 25 Prozent habe eine KI eine nicht autorisierte Aktion vorgeschlagen oder ausgelöst; 18 Prozent stellten fest, dass sich ein Agent oder Tool ohne vorherige Sicherheitsfreigabe mit Systemen verbunden hatte.
Die Brisanz hinter diesen Zahlen: Die Befragten berichten nicht nur von möglichen Risiken, sondern auch von unerwünschten Datenzugriffen und Verbindungen von KI-Systemen ohne Sicherheitsfreigabe. Bei nicht autorisierten Aktionen reicht die Spannweite vom Vorschlag bis zur Ausführung. Damit geht es nicht allein darum, KI vor Angreifern zu schützen. Unternehmen müssen auch begrenzen, worauf ihre eigenen KI-Systeme zugreifen und was sie selbstständig tun dürfen.
Andere Studien zeigen ähnliche Lücken
Die Ergebnisse der Illumio-Studie stehen nicht allein. Die im April 2026 veröffentlichte Studie "Enterprise AI Security Starts with AI Agents", der Cloud Security Alliance und Zenity berichtet, dass 47 Prozent der Befragten im Vorjahr einen Sicherheitsvorfall mit KI-Agenten erlebt hätten. 53 Prozent gaben an, Agenten hätten ihre vorgesehenen Berechtigungen überschritten. Auch EY fand in einer Umfrage von 202 KI-Verantwortlichen in den USA eine Lücke zwischen Einführung und Aufsicht: 47 Prozent berichteten, dass dringende KI-Einführungen Governance-Prozesse umgangen hätten.
Bei Unternehmen mit agentischer KI hätten 49 Prozent ihre Governance-Regeln noch nicht an die besonderen Risiken solcher Systeme angepasst. Die Ergebnisse stützen einen gemeinsamen Befund: KI-Agenten erhalten in vielen Unternehmen neue Aufgaben, während Regeln und Kontrollen nicht immer Schritt halten. Allerdings wurden die genannten Untersuchungen von Unternehmen beziehungsweise Organisationen mit Auftraggebern aus dem Sicherheits- und KI-Umfeld veröffentlicht. Diese Interessenlage gehört zur Einordnung dazu.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Die Brisanz hinter diesen Zahlen: Die Befragten berichten nicht nur von Risiken, sondern auch von unerwünschten Datenzugriffen und Verbindungen von KI-Systemen ohne Sicherheitsfreigabe.
KI-Agenten: Sichtbarkeit ist noch keine Kontrolle
Illumio zufolge können 61 Prozent der DACH-Organisationen jede Aktion eines KI-Agenten einsehen. Das ist mehr als der weltweite Wert von 49 Prozent. Doch ein Protokoll verhindert keinen Fehlzugriff. Es zeigt zunächst nur, was geschehen ist. Hier liegt der Kern des Problems: Ein Agent kann sichtbar handeln und trotzdem zu weitreichende Rechte besitzen. Ebenso ist eine menschliche Freigabe wenig wert, wenn unklar bleibt, welche Folgen eine Aktion auslöst oder ob sie sich rückgängig machen lässt.
Nur 19 Prozent der DACH-Befragten nannten ausdrücklich definierte zulässige Aktionen als eine ihrer wichtigsten Sicherheitsmaßnahmen. Zugleich halten 73 Prozent andere Sicherheitskontrollen für KI-Agenten als für herkömmliche Software für nötig. Das legt eine Lücke zwischen erkanntem Bedarf und gesetzten Prioritäten nahe – auch wenn die Umfrage nicht erfasst, welche Maßnahmen Unternehmen tatsächlich bereits umgesetzt haben.
Praxis-Check: Einsatz von KI-Agenten
Vor dem produktiven Einsatz eines KI-Agenten sollten Unternehmen folgende Fragestellungen klären:
Welche Daten und Systeme darf der Agent erreichen? Welche Aktionen darf er selbstständig ausführen? Für welche Schritte braucht es eine menschliche Freigabe? Werden Zugriffe und Aktionen protokolliert und geprüft? Lassen sich Fehlhandlungen stoppen und rückgängig machen? Wer trägt im Fachbereich und in der IT die Verantwortung?
KI-Agenten: Rechte begrenzen, Folgen einhegen
Für Unternehmen folgt daraus kein pauschales Verbot autonomer KI. Sie sollten aber vor dem Einsatz festlegen, auf welche Daten und Systeme ein Agent zugreifen darf und welche Aktionen er ausführen kann. Kritische Eingriffe – etwa Änderungen an produktivem Code oder Berechtigungen – können eine menschliche Freigabe erfordern. Ebenso wichtig sind getrennte Konten und Rechte für Agenten, nachvollziehbare Protokolle sowie ein Verfahren, um Fehlverhalten rasch zu stoppen. Illumio verweist auf Zero Trust, Netzwerksegmentierung und Mikrosegmentierung. Das sind mögliche Bausteine, aber keine fertige Antwort für jedes Unternehmen. Entscheidend ist, dass Sicherheitsgrenzen nicht nur in Richtlinien stehen, sondern technisch greifen – auch dann, wenn ein Agent unerwartet handelt.
Der „Ritt auf der Rasierklinge“ besteht also nicht darin, dass Unternehmen KI nutzen. Er beginnt dort, wo sie Handlungsspielraum übertragen, ohne seine Grenzen und Folgen ausreichend zu kontrollieren. Die Befragungen liefern dafür Warnsignale. Sie beweisen jedoch nicht direkt, dass Unternehmen Sicherheit bewusst aufs Spiel setzen. Fakt ist: Je autonomer ein KI-Agent handelt, desto genauer müssen Unternehmen seine Zugriffsrechte und zulässigen Aktionen begrenzen. Sie müssen vorab festlegen, welche Daten ein Agent für seinen Auftrag erreichen darf und welche Aktionen er ausführen kann – und alles außerhalb dieser Grenzen technisch blockieren.