Praxisbeispiel: In kurzer Zeit zur ISO 27001-Zertifizierung
Wie ein solcher Ansatz in der Praxis funktioniert, zeigt die österreichische Single Use Support GmbH aus Kufstein. Das biopharmazeutische Unternehmen entwickelt Single-Use-Systeme für die Herstellung von Medikamenten und arbeitet in einem streng regulierten Umfeld. Mit dem starken Wachstum des Unternehmens – innerhalb von vier Jahren stieg die Zahl der Mitarbeitenden von 50 auf 220 an – vermehrten sich auch die Anforderungen an Dokumentation und Compliance.
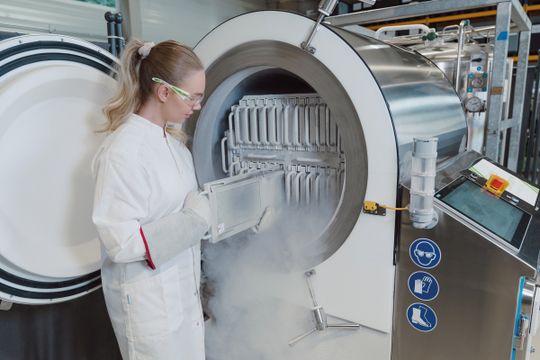
Systematisches Risikomanagement mit ConSense GRC im Integrierten Managementsystem: Assets wie Geräte werden digital erfasst und Risiken bewertet.
(Bild: Single Use Support GmbH)
Die bisherigen Lösungen reichten nicht mehr aus, um die notwendige Transparenz für Audits und Zertifizierungen sicherzustellen. Darum setzte das Unternehmen zunächst im Qualitätsmanagement auf die Softwarelösung ConSense GxP, mit denen sich die besonderen Anforderungen von Unternehmen aus streng regulierten Branchen effizient und transparent managen lassen.
„Mit Excel und Word konnten wir irgendwann einfach nicht mehr die Transparenz und Nachvollziehbarkeit sicherstellen, die wir für Zertifizierungen und Audits brauchen. Daher wollten wir ein digitales System, das verschiedene Managementthemen abbildet und mit uns wächst“, erzählt Markus Lentsch, Leiter IT und Information Security Officer bei Single Use Support.
Mit ISMS sämtliche Assets erfassen und Risiken bewerten
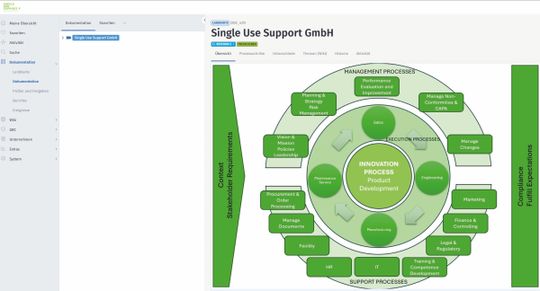
Die Single Use Support GmbH hat das ISMS in das bestehende QMS auf Basis von ConSense GxP eingebunden.
(Bild: Single Use Support GmbH)
Als die Informationssicherheit immer stärker in den Fokus rückte, ergänzte Single Use Support das bestehende System um ConSense GRC. Vor der Einführung der Softwarelösung war das Risikomanagement des Unternehmens eine Sammlung aus Tabellen, Dateien und teilweise auch Papierdokumenten. „Das hat funktioniert, solange wir klein waren, aber mit zunehmender Komplexität wurde die Gefahr von Fehlern zu groß“, sagt Markus Lentsch. Heute laufen alle Informationen auf einer zentralen Plattform, dem Integrierten Managementsystem, zusammen: Assets wie Serverräume, Applikationen oder Geräte werden digital erfasst, Risiken bewertet, Maßnahmen zugewiesen und dokumentiert.
So weiß im Ernstfall jeder der 220 Mitarbeiter, was zu tun ist. Vorgegebene Workflows sorgen dafür, dass festgelegte Abläufe eingehalten werden, Änderungen werden automatisch versioniert, Nachweise lückenlos archiviert. Der Information Security Officer gibt ein Beispiel aus dem Arbeitsalltag: „Wird einer unserer Server gewartet, so sind im System alle zugehörigen Schritte, Sicherheitsmaßnahmen und Verantwortlichkeiten hinterlegt. Das klingt banal, aber es schafft enorme Sicherheit. Wir wissen jetzt jederzeit, welche Abhängigkeiten bestehen.“
Abteilungen verbinden und Synergien nutzen
Die Veränderungen, die die Einführung der neuen auf die Bereiche Governance, Risk und Compliance abgestimmten Softwarelösung mit sich gebracht hat, lassen sich besonders in der internen Zusammenarbeit spüren. So sind Qualität und Informationssicherheit zwar zwei verschiedene Disziplinen, aber sie greifen an vielen Stellen ineinander. Durch die Einbindung des Informationssicherheits-Managements in das bestehende QMS nutzen beide Abteilungen das gleiche System, „sprechen die gleiche Sprache“, profitieren von Synergien und sparen dadurch viel Zeit.
„Früher hatten wir klar getrennte Aufgabenbereiche, heute arbeiten wir eng zusammen. Das Integrierte Managementsystem hat uns geholfen, das auch organisatorisch zu leben“, meint Markus Lentsch.Einer der größten Vorteile der softwarebasierten Lösung zeigt sich bei Audits. In der Vergangenheit bedeuteten sie tagelange Vorbereitung. Heute genügen wenige Klicks: Alle relevanten Informationen sind im digitalen Managementsystem zentral hinterlegt, Änderungen lassen sich über den Audit-Trail nachvollziehen.
Weil mit dem Integrierten Management das Fundament schon vorhanden war, gelang dem Unternehmen die Zertifizierung nach ISO 27001 in einem kurzen Zeitraum: Im August 2025 wurde die GRC-Lösung eingeführt, bereits im Oktober des Jahres bestand das Biopharma-Unternehmen erfolgreich das Zertifizierungsaudit. Markus Lentsch berichtet: „Die Auditoren haben gesehen, dass unser System gelebt wird. Das schafft Vertrauen und hat entscheidend zur schnellen Zertifizierung nach ISO 27001 beigetragen. Unsere Auditorin lobte ganz besonders, dass viele Informationen aus dem bestehenden Managementsystem für das Compliance- und Risikomanagement weiterverwendet werden konnten.“
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Informationssicherheit muss im Unternehmen ankommen
Das Beispiel Single Use Support belegt, dass der Nutzen eines digitalen ISMS sich besonders dann zeigt, wenn viele Menschen an der Umsetzung von Informationssicherheit beteiligt sind. Denn mehr Cybersecurity entsteht nicht allein durch Richtlinien, sie muss im Alltag im Unternehmen gelebt werden und zu den Arbeitsweisen der Menschen passen. Das bedeutet, dass eine erfolgreiche Informationssicherheits-Strategie mehr braucht als Software. Sie darf sich nicht nur an Normen orientieren, sondern auch an den Bedürfnissen der Menschen, die mit ihr arbeiten. „Denn am Ende entscheidet nicht allein die Technik über die Sicherheit“, meint Harald Lenders. „Entscheidend ist, ob Menschen Prozesse verstehen, Verantwortung übernehmen und gemeinsam handeln. Damit wird ein ISMS nicht zu einem Kontrollelement, sondern zu einem Werkzeug für bessere Zusammenarbeit und nachhaltige Sicherheit.“
Unternehmen, die Informationssicherheit heute systematisch aufbauen, schaffen damit nicht nur die Grundlage für regulatorische Anforderungen wie die NIS2-Richtlinie oder die ISO 27001, sondern stärken auch ihre eigene Widerstandsfähigkeit. „Das endet übrigens nicht mit der Einführung eines ISMS. Wir legen unseren Kunden immer nahe, Cybersecurity nicht als Projekt mit einem festen Enddatum zu verstehen, sondern eine kontinuierliche Weiterentwicklung im Blick zu behalten“, sagt Harald Lenders abschließend.
Dr. Stephan Killich ist Mitglied der Geschäftsführung der ConSense GmbH.