Mit NIS2 wird Informationssicherheit zur Pflicht für Unternehmen. Ein digitales ISMS bringt Cybersecurity direkt in den Arbeitsalltag – effizient, sicher und praxisnah. Wie das gelingt, zeigt die ConSense GmbH mit ihrer Lösung ConSense GRC, die sich bereits beim Biopharma-Anbieter Single Use Support bewährt hat.
(Bild: ConSense GmbH)
Darum geht‘s
NIS2-Richtlinie: EU-Regelung, die mehr Unternehmen zu Cybersicherheit verpflichtet – mit strengerem Risikomanagement und persönlicher Haftung der Führungsebene.
Integriertes Informationssicherheits-Managementsystem (ISMS): Bündelt Qualität, Compliance und Informationssicherheit in einem System – weniger Doppelarbeit, mehr Transparenz.
Praxisbeispiel der Single Use Support: DasBiopharma-Unternehmen ersetzte Excel-Chaos durch eine ISO 27001-Zertifizierung in nur zwei Monaten.
Ein Arbeitstag, an dem alles anders läuft als geplant: Mitarbeitende können nicht auf zentrale Systeme zugreifen, wichtige Daten sind verschlüsselt und Prozesse stehen still. Ein solches Szenario gehört heute zu den realen Risiken vieler Unternehmen. Daten sind längst zu einem entscheidenden Wirtschaftsfaktor geworden. Damit steigt auch ihre Gefährdung. Cyberangriffe treffen längst nicht mehr nur internationale Konzerne, auch mittelständische Unternehmen geraten zunehmend ins Visier von Angreifern. Die Folgen gehen weit über technische Störungen hinaus. Unternehmen müssen sich deshalb nicht nur fragen, wie sie technische Schutzmaßnahmen verbessern können, sondern auch, wie sie Informationssicherheit dauerhaft in ihren Arbeitsabläufen verankern können.
NIS2 erhöht den Handlungsdruck auf Unternehmen
Mit dem EU-Cybersecurity-Package gewinnt dieses Thema zusätzlich an Bedeutung. Die verbindliche EU-Richtlinie NIS2 erweitert den Kreis der betroffenen Unternehmen, erhöht die Anforderungen und rückt technische Maßnahmen und organisatorische Prozesse gleichermaßen in den Mittelpunkt. Neben präziseren Regelungen zum Geltungsbereich umfasst die Richtlinie neue Kategorien wie die „Small Mid-Caps“ – mittelgroße Unternehmen mit bis zu 750 Beschäftigten – sowie zusätzliche sektorbezogene Anforderungen, zum Beispiel für die Branchen Energie, Gesundheit, Wasserstoff oder Chemie.
Insbesondere mittelständische Unternehmen geraten dadurch stärker in den Kreis der betroffenen Branchen. Das verpflichtet sie, angemessene organisatorische und technische Maßnahmen für mehr Cybersicherheit zu ergreifen. Dazu gehören unter anderem ein systematisches Risikomanagement, klare Verantwortlichkeiten und nachweisbare Sicherheitsprozesse. Zudem stehen Führungskräfte künftig stärker in der Verantwortung. Damit verändert sich insgesamt die Rolle der Informationssicherheit: Sie ist nicht länger nur ein technisches Thema der IT-Abteilung, sondern wird zur Aufgabe der Unternehmenssteuerung.
Sicherheitsanforderungen mit effizientem ISMS erfüllen
Seit dem 6. März 2026 ist nun die Registrierungsfrist für Unternehmen, die von der verbindlichen EU-Richtlinie NIS2 für mehr Cybersicherheit betroffen sind, offiziell abgelaufen. Dass sich von ihnen bisher nur ein Teil registriert hat, belegt die herrschende Unsicherheit. Doch die Uhr tickt: Um Bußgelder zu vermeiden, sind die Betriebe gefordert, schnell für klare Zuständigkeiten, ausreichende Ressourcen und eine kontinuierliche Überprüfung der Sicherheitsmaßnahmen zu sorgen. Gerade kleinere und mittlere Organisationen verfügen jedoch häufig nicht über die notwendigen Strukturen, um Informationssicherheit systematisch zu steuern.
Moderne Software unterstützt dabei wirkungsvoll, insbesondere Lösungen, die Unternehmen den Aufbau eines effizienten Informationssicherheits-Managementsystems (ISMS) erleichtern. „Der Fokus liegt dabei allerdings nicht nur auf der Technik. Entscheidend ist, dass Sicherheitsprozesse von den Mitarbeitenden verstanden, akzeptiert und im Alltag gelebt werden“, erklärt Harald Lenders, Senior Reklamations- und Incident Manager bei der ConSense GmbH. Das Unternehmen ist bekannt für Software zum Aufbau moderner Qualitätsmanagementsysteme (QMS) und Integrierter Managementsysteme (IMS) und hat sich mit einer Neuentwicklung, die sich in bestehende Strukturen integrieren lässt, auf die aktuellen Herausforderungen rund um die Informationssicherheit eingestellt.
Vom Einzelwerkzeug zum Integrierten ISMS
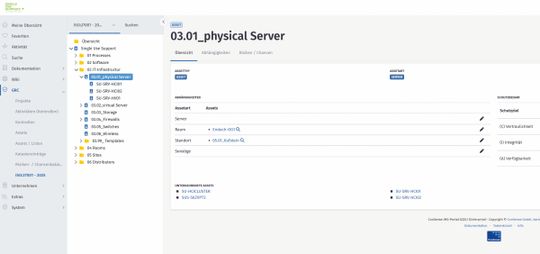
Systematischer Aufbau des ISMS mithilfe von ConSense GRC: Sämtliche Informationen für Audits sind mit wenigen Klicks verfügbar.
(Bild: Single Use Support GmbH)
Viele Unternehmen arbeiten heute mit unterschiedlichen Systemen für einzelne Anforderungen: Qualitätsmanagement, Datenschutz, Compliance oder Informationssicherheit werden getrennt betrachtet. Dadurch entstehen oft doppelte Arbeit, Medienbrüche und fehlende Transparenz. ConSense verfolgt hier einen anderen Ansatz. Die Software-Lösungen der Aachener Entwickler führen verschiedene Managementbereiche in einem Integrierten Managementsystem zusammen. Informationen sind damit übergreifend verfügbar, Verantwortlichkeiten werden zentral gesteuert und Synergien werden genutzt.
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Mit Lösungen wie ConSense GRC (Governance, Risk & Compliance) können Unternehmen ein ISMS strukturiert aufbauen und weiterentwickeln. Anforderungen aus Standards wie der NIS2-Richtlinie oder der ISO 27001 lassen sich mit organisatorischen Strukturen und konkreten Maßnahmen verbinden. Ein zentraler Bestandteil ist das Asset-Management. Unternehmen erhalten damit einen Überblick über schutzrelevante Werte, zum Beispiel Systeme, Anwendungen oder Geräte. Die vorhandenen Assets werden systematisch erfasst und ihre Schutzwürdigkeit eingestuft.
Darauf aufbauend lassen sich Risiken bewerten, Maßnahmen festlegen und Fortschritte nachvollziehen. Automatisierte Workflows und Erinnerungsfunktionen helfen dabei, festgelegte Abläufe zuverlässig einzuhalten. Im System sind Verantwortlichkeiten transparent hinterlegt, Dokumentationen werden nachvollziehbar gepflegt. „Ein digitales ISMS ist damit kein zusätzlicher bürokratischer Aufwand, sondern schafft Orientierung. Es legt eindeutige Zuständigkeiten und klare Maßnahmen fest und unterstützt dabei, Risiken systematisch zu erkennen, zu bewerten und steuerbar zu machen. Dabei geht es nicht nur um Firewalls und Zugriffsberechtigungen, sondern vor allem um die Frage, wie sich Sicherheitskultur ganzheitlich im Unternehmen verankern lässt“, so Experte Harald Lenders.