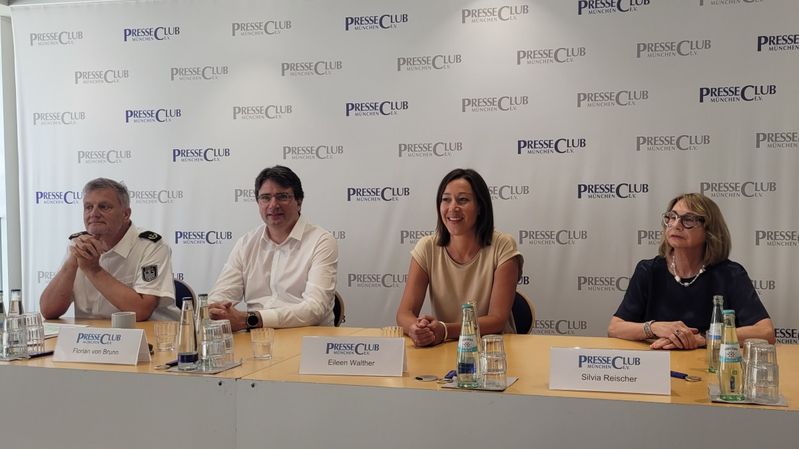
Digitale Souveränität ist das Wort der Stunde, aber eine belastbare Definition liefert kaum jemand. Hinzu kommen Regulierungen wie NIS2, DORA und der Cyber Resilience Act, die Unternehmen zum Handeln zwingen. Bei einer Podiumsdiskussion wurden über aktuelle Entwicklungen diskutiert.
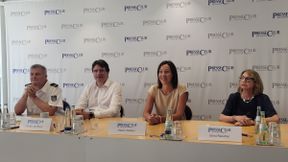
Teilnehmer der Podiumsdiskussion im Presseclub München (v.l.n.r.): Dr. Jörg Ochs (Zoll), Florian von Brunn (MdBL), Eileen Walther (Northwave Cyber Security) und Silvia Reischer (cyberintelligence.institute)
(Bild: Milk & Honey PR)
Bei einer Podiumsdiskussion Ende Juli im Presseclub München sprachen Florian von Brunn, Mitglied des Bayerischen Landtags für die SPD, Eileen Walther, General Manager DACH bei Northwave Cyber Security, Dr. Jörg Ochs, Direktionspräsident und CDCO beim Zoll und Silvia Reischer, Senior Advisor beim cyberintelligence.institute und ehemalige Abteilungsleiterin beim BND, über aktuelle Entwicklungen bei der digitalen Souveränität diskutiert. Moderiert hat die Diskussion Manuel Hüttl, CEO von Milk & Honey PR und Vorstand beim EICAR sowie im Advisory Board CII.
Zusammenhang von digitaler Souveränität und Autarkie
Florian von Brunn, Mitglied des Bayerischen Landtags für die SPD, über den Zusammenhang von digitaler Souveränität und Macht: „Trump und seine Sanktionsmacht haben große Änderungen bewirkt. Man muss immer selbst die Kontrolle haben, sonst ist digitale Souveränität nicht möglich. Autarkie ist in einer internationalen Wirtschaft nicht möglich – aber wir müssen die Kontrolle über unsere Daten haben. Individuen bekommen auf einmal so viel Macht, wenn sie große Datenunternehmen in der Hand haben.
Das ist eine Debatte über Resilienz, aber auch über Sicherheitspolitik – Privatpersonen und Unternehmen müssen sich fragen, ob sie sich so an die Datenunternehmen ausliefern wollen. Wenn man US-Bürger fragt, wollen sie vermutlich auch nicht gläsern sein – aber die Frage ist, was der US-Gesetzgeber zugelassen hat. Europa hat viele Regularien, kann dadurch aber ein positives Beispiel sein: Wir nutzen Technik ethisch und rechtlich vertretbar, aber dennoch moderne Technik. Airbus oder Ariane zeigen, dass Europa es schaffen kann, selbst wenn die USA als Marktführer oder Alleinstehende gesehen werden.“
Digitale Souveränität am Beispiel Schleswig-Holstein
Zu den Fortschritten des Bundeslandes Schleswig-Holstein bei der digitalen Souveränität erklärt Florian von Brunn: „Ich selbst bin kein Landtagsabgeordneter in Schleswig-Holstein, aber ich glaube, da gibt es einen mit Daniel Günther einen Ministerpräsidenten, der aufgeschlossen ist und das Projekt zusammen mit den Grünen umgesetzt hat. Man ist diesen Weg gegangen und hat einfach mal gestartet, auch mit Problemen: Mitarbeiter in Behörden wurden teilweise nicht ausreichend geschult und blieben auf der Strecke – es knirscht also auch im Gebälk. Es gibt aber auch – ich habe es jetzt nicht geprüft – erste Rechnungen, die zeigen, dass man sehr viel Geld eingespart hat, weil man die Lizenzkosten nicht mehr braucht. Insofern finde ich es einen mutigen und richtigen Schritt, und wahrscheinlich muss derjenige, der es zuerst macht, immer etwas Lehrgeld zahlen.
Thüringen hat übrigens auch eine souveräne Cloud. Es ist eigentlich erstaunlich, dass sich Bayern so auf die Techgiganten verlassen hat – konkret: dass Microsoft, Apple und Google hier ihre Niederlassungen haben, und man dann schöne Termine macht, wenn die ein neues Office eröffnen, wo dann die Spitzenpolitiker vor Ort sind. Vielleicht hat man sich damit bequem eingerichtet, aber das passt eigentlich nicht zur High-Tech-Agenda, sich so abhängig zu machen – anderen die ganze Softwareentwicklung zu überlassen, passt nicht zu den Grundlinien einer solchen Politik.“
Zunehmende Gefahr durch KI
Florian von Brunn stellt Dr. Jörg Ochs eine Frage: „Microsoft schränkt On-Premise-Lösungen ein, und auch Skype ist doch auch für Updates mit dem Internet verbunden. Wie machen Sie das denn mit der zunehmenden Gefahr durch KI? Wir hatten ja diesen Fall der zunehmenden Gefahr durch KI, der sehr deutlich wurde mit dem Vorfall bei OpenAI: Dort wurde einer KI-Instanz gesagt, sie solle einen Angriff in einem zumindest logisch getrennten Netzabschnitt durchführen. Sie hat eine Schwäche in der Software gefunden, einen Rechner mit Zugang nach außen entdeckt, und dann ist es passiert. Wie können Sie da aus wirklicher Sicherheit heraus sagen, dass so etwas bei Ihnen mit alter Software nicht passieren kann?“
Dr. Jörg Ochs, Direktionspräsident und CDCO beim Zoll, erläutert: „Wir sind auf der Netzwerkseite des Bundes, und die ganzen Updates gehen über das Bundesamt für Sicherheit. Updates werden vom BSI getestet und kommen dann erst bei uns auf die Server. Bei der Kommunikation haben wir Einschränkungen: Ich kann mit Ihnen nicht skypen – Skype ist komplett abgeschottet für die interne Verwaltung. Wenn ich mit jemandem aus der Wirtschaft telefonieren muss, habe ich ein sicheres, verschlüsseltes Notebook. Dann muss ich die sichere Instanz heunterfahren, eine offene Instanz hochfahren, und kann mich dann über den Browser mit Teams verbinden.“
Stand: 16.12.2025
Es ist für uns eine Selbstverständlichkeit, dass wir verantwortungsvoll mit Ihren personenbezogenen Daten umgehen. Sofern wir personenbezogene Daten von Ihnen erheben, verarbeiten wir diese unter Beachtung der geltenden Datenschutzvorschriften. Detaillierte Informationen finden Sie in unserer Datenschutzerklärung.
Einwilligung in die Verwendung von Daten zu Werbezwecken
Ich bin damit einverstanden, dass die WIN-Verlag GmbH & Co. KG, Chiemgaustraße 148, 81549 München einschließlich aller mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen (im weiteren: Vogel Communications Group) meine E-Mail-Adresse für die Zusendung von redaktionellen Newslettern nutzt. Auflistungen der jeweils zugehörigen Unternehmen können hier abgerufen werden.
Der Newsletterinhalt erstreckt sich dabei auf Produkte und Dienstleistungen aller zuvor genannten Unternehmen, darunter beispielsweise Fachzeitschriften und Fachbücher, Veranstaltungen und Messen sowie veranstaltungsbezogene Produkte und Dienstleistungen, Print- und Digital-Mediaangebote und Services wie weitere (redaktionelle) Newsletter, Gewinnspiele, Lead-Kampagnen, Marktforschung im Online- und Offline-Bereich, fachspezifische Webportale und E-Learning-Angebote. Wenn auch meine persönliche Telefonnummer erhoben wurde, darf diese für die Unterbreitung von Angeboten der vorgenannten Produkte und Dienstleistungen der vorgenannten Unternehmen und Marktforschung genutzt werden.
Meine Einwilligung umfasst zudem die Verarbeitung meiner E-Mail-Adresse und Telefonnummer für den Datenabgleich zu Marketingzwecken mit ausgewählten Werbepartnern wie z.B. LinkedIN, Google und Meta. Hierfür darf die Vogel Communications Group die genannten Daten gehasht an Werbepartner übermitteln, die diese Daten dann nutzen, um feststellen zu können, ob ich ebenfalls Mitglied auf den besagten Werbepartnerportalen bin. Die Vogel Communications Group nutzt diese Funktion zu Zwecken des Retargeting (Upselling, Crossselling und Kundenbindung), der Generierung von sog. Lookalike Audiences zur Neukundengewinnung und als Ausschlussgrundlage für laufende Werbekampagnen. Weitere Informationen kann ich dem Abschnitt „Datenabgleich zu Marketingzwecken“ in der Datenschutzerklärung entnehmen.
Falls ich im Internet auf Portalen der Vogel Communications Group einschließlich deren mit ihr im Sinne der §§ 15 ff. AktG verbundenen Unternehmen geschützte Inhalte abrufe, muss ich mich mit weiteren Daten für den Zugang zu diesen Inhalten registrieren. Im Gegenzug für diesen gebührenlosen Zugang zu redaktionellen Inhalten dürfen meine Daten im Sinne dieser Einwilligung für die hier genannten Zwecke verwendet werden.
Recht auf Widerruf
Mir ist bewusst, dass ich diese Einwilligung jederzeit für die Zukunft widerrufen kann. Durch meinen Widerruf wird die Rechtmäßigkeit der aufgrund meiner Einwilligung bis zum Widerruf erfolgten Verarbeitung nicht berührt. Um meinen Widerruf zu erklären, kann ich als eine Möglichkeit das unter https://kontakt.vogel.de/de/win abrufbare Kontaktformular nutzen. Sofern ich einzelne von mir abonnierte Newsletter nicht mehr erhalten möchte, kann ich darüber hinaus auch den am Ende eines Newsletters eingebundenen Abmeldelink anklicken. Weitere Informationen zu meinem Widerrufsrecht und dessen Ausübung sowie zu den Folgen meines Widerrufs finde ich in der Datenschutzerklärung, Abschnitt Redaktionelle Newsletter.
Digitale Resilienz bedeutet, bereit für den Ernstfall zu sein
Eileen Walther, General Manager DACH bei Northwave Cyber Security, klärt die Frage, ob digitale Souveränität Autarkie bedeuten muss: „Nein – das wäre eine Illusion, um keine Abhängigkeit zu haben. Es muss also auch nicht jede einzelne Komponente europäisch sein. Resilienz im Kontext digitale Souveränität bedeutet, bereit für den Ernstfall zu sein. Man sollte vorher überlegen, wo die Risiken liegen, welche Alternativen man hat, wie man unabhängiger wird und wie man im Krisenfall handlungsfähig bleibt. US-Anbieter von SOC-Dienstleistungen gewinnen zunehmend den deutschen Markt. Die Erkenntnis ist also: Wer nur auf den Preis achtet, kauft oft amerikanische Abhängigkeit mit ein. Man überlässt dann sowohl die Infrastruktur als auch die Überwachung dieser Infrastruktur denselben US-Firmen. Das ist keine Souveränität. Es geht bei der Souveränitäts-Debatte nicht darum, sich abzuschotten, sondern darum, Lösungen und Alternativen zu finden.”
Eileen Walther ist überzeugt, dass die EU Regulierung geschaffen hat, aber den europäischen IT-Security-Markt nicht förder oder schützt: „Es hat schon immer an europäischer Cybersicherheitstechnologie gefehlt. Von den lokalen Dienstleistern, die es gab, sind viele mittlerweile von nicht-europäischen Unternehmen und Investoren aufgekauft worden. Die Regulierung, die wir haben, lässt betroffenen Organisationen den Raum, um die Sicherheitsservices US- amerikanischen Dienstleistern zu überlassen und damit compliant zu sein, obwohl es in dem Bereich weiterhin europäische Alternativen gibt.“